日本で多発する情報漏洩 なぜ?最新事例から原因と対策を解説
日本で多発する情報漏洩はなぜ起きているのか
日本で情報漏洩が相次ぐ背景には、デジタル化による情報量の増加だけでなく、サイバー攻撃の変化があります。
特に近年は、脆弱性を狙う攻撃に加え、盗まれた認証情報を使って正規利用者になりすます手口にも注意が必要です。
企業や自治体が保有する個人情報の量が増えている
企業や自治体では、氏名や住所だけでなく、メールアドレスや購入履歴、申込情報など多くの個人データを扱っています。
オンラインで手続きできるサービスが増え、保存される情報も多くなりました。
たとえばネット通販では、会員情報や配送先、購入履歴などをシステム上で管理します。
扱う情報が増えるほど、事故が起きた際の影響も広がりやすくなります。
そのため、必要な情報だけを保有し、保存場所や利用目的まで管理することが重要です。
業務のデジタル化で攻撃対象が広がっている
業務のデジタル化が進むほど、サイバー攻撃を受ける可能性のある場所も広がります。
現在は社内サーバーだけでなく、クラウドやSaaS、メール、リモート接続など多くのサービスを利用するからです。
さらに、それぞれのサービスに従業員のアカウントが作られます。
使われていないアカウントや強すぎる権限が残れば、新たなリスクになりかねません。
便利なサービスを増やすだけでなく、誰が何にアクセスできるのかを把握することも大切です。
攻撃手法が高度化して対策が追いつきにくくなっている
サイバー攻撃は、技術面だけでなく人をだます方法も巧妙になっています。
IPAの「情報セキュリティ10大脅威 2026」では、AIをめぐるサイバーリスクが組織向けの3位に初めて入りました。
| 順位 | 組織向け脅威 | 前年順位 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 1位 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 2位 |
| 3位 | AIの利用をめぐるサイバーリスク | 初選出 |
| 4位 | システムの脆弱性を悪用した攻撃 | 3位 |
| 5位 | 機密情報を狙った標的型攻撃 | 5位 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 7位 |
| 7位 | 内部不正による情報漏えい等 | 4位 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | 6位 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) | 8位 |
| 10位 | ビジネスメール詐欺 | 9位 |
出典:独立行政法人情報処理推進機構(IPA) 「情報セキュリティ10大脅威 2026」を基に作成
AIの悪用によって攻撃が容易になり、手口が巧妙になることも指摘されています。
また、生成AIを使えば自然な日本語の文章を作りやすくなり、海外の攻撃者にとって言葉の壁が低くなる可能性もあります。
一度導入した対策に頼らず、最新の手口を知ることが欠かせません。
委託先を含めた情報管理が複雑になっている
現在の企業活動では、情報を自社だけで管理しているとは限りません。
システム開発や物流、クラウド運用などを外部企業へ委託するケースが増えているからです。
自社の対策が十分でも、取引先や委託先が攻撃されれば、そこから情報が漏れる可能性があります。
IPAの2026年版でも、サプライチェーンや委託先を狙った攻撃は組織向け脅威の2位です。
情報を共有する相手まで含めて、安全性を確認する必要があります。
日本で多発する情報漏洩の主な原因
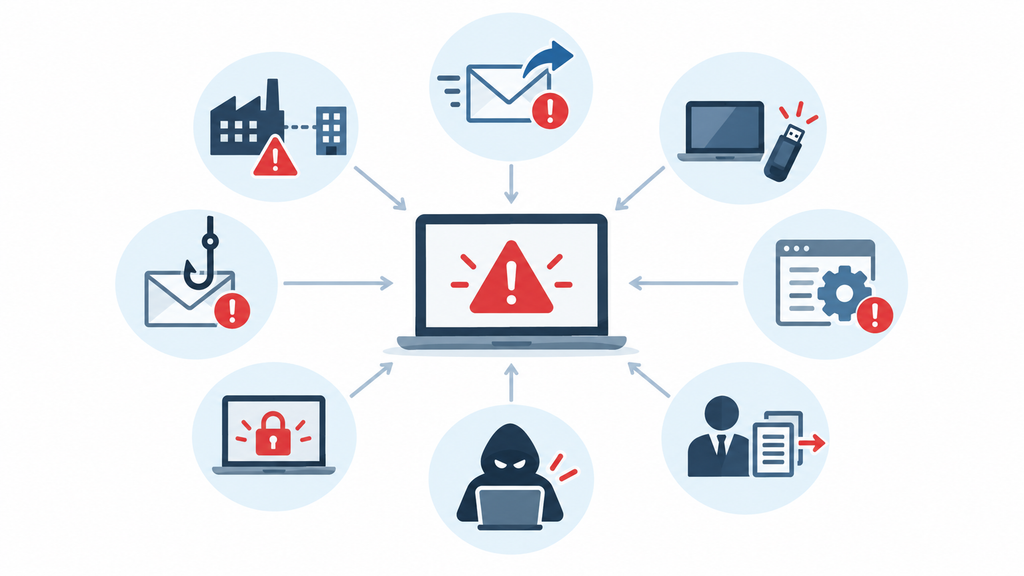
情報漏洩は、メールの誤送信など身近なミスから高度なサイバー攻撃まで、さまざまな原因で発生します。
近年はIDやパスワードだけでなく、ログイン状態を示すセッション情報を盗み、正規利用者になりすます攻撃にも注意が必要です。
メールの誤送信などの人的ミス
情報漏洩は、高度なサイバー攻撃だけで起こるものではありません。
メールの宛先間違いやファイルの誤添付など、日常業務の小さなミスから発生する場合があります。
たとえば、本来BCCで送るメールをCCで送れば、受信者同士にメールアドレスが見えてしまいます。
忙しいときほど確認が抜ける可能性もあるでしょう。
そのため、従業員に注意を求めるだけでなく、送信前確認などの仕組みを組み合わせることが大切です。
端末や記録媒体の紛失
仕事用のパソコンやスマートフォン、USBメモリなどの紛失も情報漏洩の原因です。
端末に顧客情報や社内資料が保存されていると、第三者に内容を見られる可能性があります。
たとえば、仕事帰りの電車にパソコンを置き忘れるだけでも事故につながりかねません。
パスワード設定に加えて端末を暗号化しておけば、紛失時のリスクを抑えられます。
重要な情報を端末内へ必要以上に保存しないことも有効な対策です。
アクセス権限や公開範囲の設定不備
クラウドサービスの設定を間違えることで、情報が外部から見える状態になる場合があります。
特に注意したいのが、アクセス権限やファイルの共有範囲です。
社内だけで利用するファイルを「誰でも閲覧可能」に設定すると、第三者がアクセスできる可能性があります。
また、異動や退職後も古い権限が残っていると危険です。
利用者ごとに必要な権限だけを与え、不要になった権限やアカウントを定期的に見直す必要があります。
内部関係者による情報の持ち出し
組織の中にいる人が意図的に情報を持ち出すケースもあります。
業務上アクセスできる顧客情報などを、USBメモリへコピーしたり個人メールへ送ったりする手口です。
外部からの攻撃と違い、正規の権限を持つ人が操作するため、気づきにくい場合もあります。
IPAの「情報セキュリティ10大脅威 2026」でも、内部不正による情報漏洩は組織向け脅威に挙げられています。
権限を必要最小限にし、操作履歴を確認できる環境が重要です。
不正アクセスによる情報の窃取
不正アクセスでは、システムの脆弱性だけでなく、盗まれた認証情報も悪用されます。
攻撃者が正しいIDとパスワードを持っていれば、システムからは通常の利用者に見えることがあるためです。
こうした認証情報はフィッシングやマルウェア、過去の情報漏洩などから入手されます。
ただし、脆弱性を狙う攻撃が減ったわけではありません。
2026年のVerizon DBIRでは、脆弱性悪用が侵入経路の31%を占め、最も多い手段となっています。
両方への対策が必要です。
ランサムウェアによるシステムへの侵入
ランサムウェアは、企業や自治体に大きな被害を与えるサイバー攻撃です。侵入されるとデータが暗号化され、業務が止まる場合があります。さらに、情報を先に盗み、公開すると脅して金銭を要求する手口も使われています。IPAの「情報セキュリティ10大脅威 2026」でも、ランサム攻撃による被害は組織向けの1位です。感染後の復旧だけでなく、侵入を防ぎ、異常を早く見つける仕組みも重要になります。
フィッシングによる認証情報の窃取
フィッシングは、実在する企業などになりすまして偽サイトへ誘導し、IDやパスワードを盗む手口です。
最近は生成AIによって、自然な日本語のメールやメッセージも作りやすくなっています。
従来のように、文章の不自然さだけで偽物を判断するのは難しくなってきました。
メールやSMSにあるリンクからすぐログインせず、公式アプリや公式サイトを自分で開く習慣が有効です。
AI時代は「文章が自然だから本物」と考えないことが大切になります。
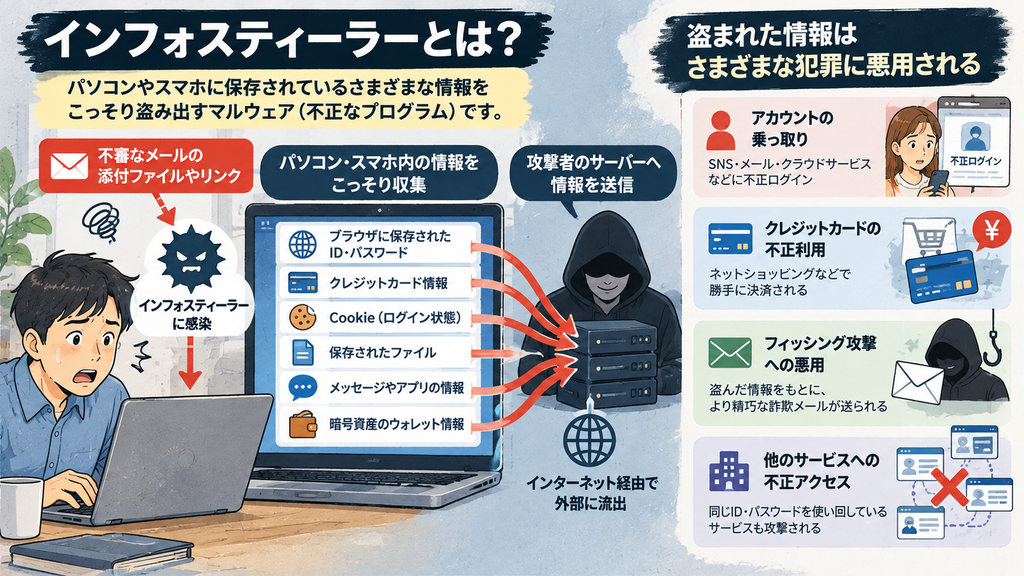
インフォスティーラーによる認証情報の窃取
近年は、認証情報を盗むことに特化した「インフォスティーラー」と呼ばれるマルウェアにも注意が必要です。
感染した端末から、保存されたIDやパスワードなどを盗み出します。
さらに、ログイン後の状態を示すセッション情報が盗まれると、攻撃者が本人になりすます場合があります。
セッション情報の窃取によって、一部のMFA(多要素認証:Multi-Factor Authentication)を通過した後の状態が悪用されるケースもあります。
ただしMFAが無意味になるわけではなく、端末保護やセッション管理などを組み合わせることが重要です。
取引先を狙ったサプライチェーン攻撃
自社を直接攻撃せず、取引先や委託先を経由して侵入するのがサプライチェーン攻撃です。
攻撃者は、つながりのある企業の中から侵入しやすい場所を探します。
そのため、大企業が強固な対策をしていても、取引先が被害を受ければ影響が広がる可能性があります。
IPAでは、サプライチェーンや委託先を狙った攻撃を2026年の組織向け脅威の2位に挙げています。
企業規模に関係なく、取引先を含めたセキュリティ対策が必要です。
日本で情報漏洩が繰り返されるのはなぜなのか
情報漏洩が繰り返されるのは、攻撃者の技術だけが原因ではありません。
人のミスや古いシステム、人材不足に加え、認証情報を悪用した攻撃も増えています。
守る側が対策を進めても、攻撃方法が変化し続けることが大きな理由です。
人の操作ミスを完全には防げない
情報漏洩を繰り返す理由のひとつは、人の操作ミスを完全にはなくせないことです。
どれだけ注意していても、メールの宛先間違いやファイルの誤添付が起こる可能性は残ります。
忙しいときや慣れた作業では、確認を飛ばしてしまうこともあるでしょう。
そのため、従業員へ「気をつけて」と伝えるだけでは十分ではありません。
ミスが発生することを前提に、送信前確認やアクセス制限など複数の仕組みで防ぐ考え方が必要です。
古いシステムや脆弱性が残りやすい
古いシステムや修正されていない脆弱性が残ると、攻撃者に侵入される可能性が高まります。
認証情報を使った攻撃が注目されていますが、脆弱性攻撃が過去のものになったわけではありません。
2026年のVerizon DBIRでは、データ侵害の31%で脆弱性悪用が侵入経路となり、盗まれた認証情報を上回りました。
システム更新や修正プログラムの適用を後回しにせず、認証対策と並行して進めることが重要です。
セキュリティ人材が不足している
セキュリティ対策は、製品を導入すれば終わりというものではありません。
異常なアクセスの確認や権限の見直し、脆弱性への対応など、継続した運用が必要です。
しかし、専門的な知識を持つ人材を十分に確保できない企業もあります。
さらに利用するクラウドやSaaSが増えると、管理すべきアカウントも増えていきます。
人の手だけですべてを確認するのが難しい場合は、管理ツールや自動化を利用して負担を減らす方法も検討するとよいでしょう。
取引先まで対策を徹底することが難しい
情報漏洩を防ぐには、自社だけでなく取引先や委託先の対策も重要です。
しかし、各社で利用するシステムや予算、人員が異なるため、同じ水準の対策を徹底するのは簡単ではありません。
2026年のIPA資料でも、サプライチェーンや委託先への攻撃は2位となっています。
自社が直接攻撃されなくても、委託先から預けた情報が漏れる可能性があります。
契約時だけでなく、取引開始後もアカウントや情報の扱い方を確認することが必要です。
攻撃者が新しい侵入手法を次々に生み出している
攻撃者は、脆弱性の悪用と認証情報の窃取を状況に応じて使い分けています。
さらにAIによって攻撃準備や文章作成が効率化し、手口が速く巧妙になる可能性も高まっています。
一方、盗まれたIDやセッション情報を使う攻撃では、正常なログインに見える場合もあります。
CrowdStrikeは2025年の検知の82%がマルウェアを使わない攻撃だったと報告しました。
今後は入口だけでなく、ログイン後の不審な動きまで監視する考え方が重要になります。
日本で発生している情報漏洩の事例から分かる傾向
最近の情報漏洩を見ると、原因はサイバー攻撃だけではありません。
メールの誤送信や設定ミス、委託先での事故など、さまざまな経路から発生しています。
実際の事例を見ると、どこに注意すべきかが分かりやすくなります。
サイバー攻撃によって大量の個人情報が流出するケース
サイバー攻撃では、一度の侵入で大量の個人情報が流出することがあります。
2024年にKADOKAWAグループがランサムウェア攻撃を受けた事例では、25万4,241人分の個人情報の外部漏洩が確認されました。
氏名や住所、電話番号、メールアドレスなども含まれています。
同社は、フィッシングなどで従業員のアカウント情報が盗まれたことが根本原因と推測しています。
認証情報の窃取が大規模な被害につながる点にも注意が必要です。
| 企業・サービス | 公表時期 | 規模 | 主な漏洩情報 | 状況 |
|---|---|---|---|---|
|
EPARKリラク&エステ PeakManager |
2026年7月 | 約3,300万レコード | 氏名、生年月日、住所、電話番号、メールアドレス、暗号化されたパスワードなど | 漏洩の可能性 |
|
Helpfeel Gyazo |
2026年9月 | 約2,362万件 | 氏名・ニックネーム、メールアドレス、パスワードハッシュ、ユーザーID、ログインセッションIDなど | 流出確認 |
|
アドベンチャー skyticket |
2026年10月 | 約1,464万件 | 氏名、生年月日、メールアドレス、電話番号、住所、ハッシュ化されたログインパスワードなど | 流出・漏洩のおそれ |
|
KDDI ISP事業者向けメールシステム |
2026年7月 | 約1,223万人 | メールアドレス、メールパスワードなど | 流出確認 |
|
物語コーポレーション 焼肉きんぐ公式アプリ |
2026年10月 | 10,788,963件 | 会員番号、氏名・登録名、メールアドレス、電話番号 | 流出確認 |
|
Eストアー ショップサーブ |
2026年8月 | 最大8,853,839件 | 氏名、住所、電話番号、メールアドレス、会員情報、カード情報の一部など | 流出確認 |
| 第一興商 | 2026年10月 | 約872万件 | 氏名・登録名、性別、生年月日、メールアドレス、電話番号など | 漏洩のおそれ |
|
タイムズモビリティ タイムズカー |
2026年9月 | 約660万アカウント | 氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類情報など | 流出確認 |
| ブックオフグループホールディングス | 2026年10月 | 最大約643万件 | 氏名、生年月日、メールアドレス、住所、会員番号、パスワードのハッシュ値など | 流出確認 |
| アフラック生命保険 | 2026年6~7月 | 約440万人 | 氏名、生年月日、住所、電話番号、契約情報、保険料振替口座情報の一部など | 流出確認 |
※スマートフォンでは表を左右にスライドしてご覧いただけます。
※2026年10月14日時点。2025年10月14日以降に公表された国内の主な大規模事案を掲載しています。 件数にはレコード数、アカウント数、対象人数が混在しているため、単純な人数比較はできません。 「漏洩の可能性」「漏洩のおそれ」と公表されている事案については、実際の外部流出が確定していない場合があります。
メールの誤送信によって顧客情報が漏れるケース
メールの誤送信は、特別な攻撃を受けなくても起こる身近な情報漏洩です。
2026年7月には、東京都の公式アプリに関するコールセンター業務で、利用者1人の個人情報を含むメールが別の利用者へ誤送信されました。
宛先の間違いや添付ファイルの取り違えは、日常業務の中でも発生する可能性があります。
個人情報保護委員会も、メールを第三者へ誤送信したケースを個人データ漏洩の代表例として示しています。
設定ミスによって情報が外部から閲覧できるケース
システム自体が攻撃されなくても、設定を間違えるだけで情報が漏れることがあります。
2026年5月、東京都が管理するポータルサイトでは、個人情報を保存した領域に適切なアクセス制限が設定されていませんでした。
その結果、最大2,438人分の氏名や業務用メールアドレスなどが漏洩しています。
クラウドやWebサービスでは、公開範囲やアクセス権限の確認が欠かせません。
小さな設定ミスでも多くの人に影響する可能性があります。
委託先への攻撃から情報漏洩につながるケース
自社が直接攻撃されていなくても、業務委託先を経由して情報が漏れる場合があります。
2026年1月には、損害保険契約者保護機構の業務委託先が不正アクセスを受け、顧客情報の漏洩が判明しました。
企業や自治体はシステム運用などを外部へ委託することが多く、情報が自社の外でも扱われています。
そのため、自社だけを守れば十分とはいえません。
委託先を含めて情報をどのように管理しているか確認することが重要です。
情報漏洩によって個人に起こる可能性がある被害
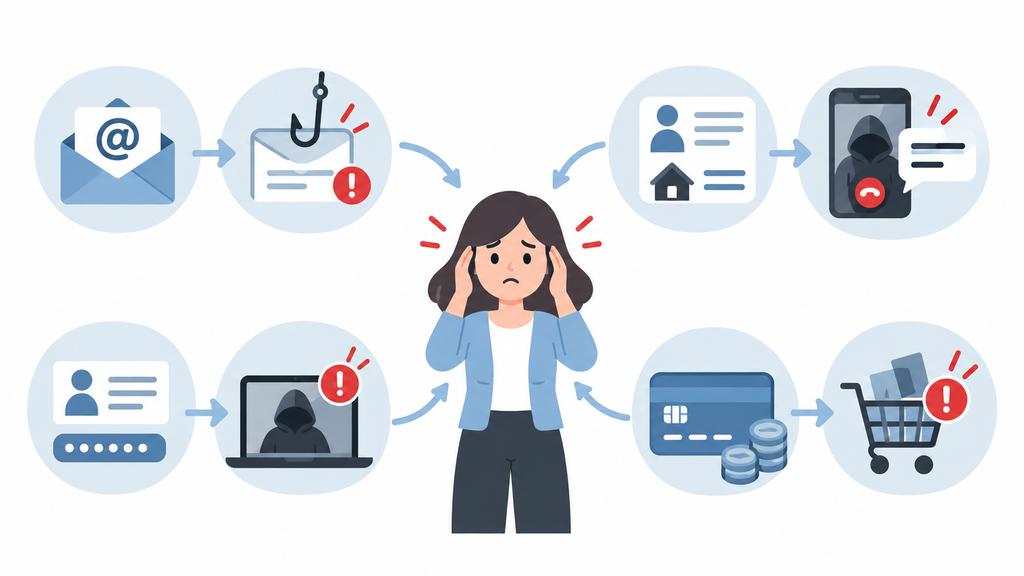
個人情報が漏れたからといって、必ず金銭被害が起こるわけではありません。
ただし、漏れた情報が別の情報と組み合わされると、詐欺やアカウント乗っ取りなどに悪用される可能性があります。
どの情報が漏れたのかを確認することが大切です。
メールアドレスがフィッシングに悪用される
メールアドレスが漏れると、フィッシングメールや詐欺メールが届く可能性があります。
攻撃者は実在する通販サイトや金融機関などを装い、偽のログイン画面へ誘導してIDやパスワードを盗もうとします。
情報漏洩した企業を名乗り「本人確認が必要です」などと連絡してくるケースにも注意しましょう。
警察庁も、メールやSMSから偽サイトへ誘導して認証情報などを盗むフィッシングについて注意を呼びかけています。
氏名や住所が詐欺に利用される
氏名や住所が漏れただけで、すぐに金銭被害が起きるとは限りません。
ただし、電話番号やメールアドレスなど別の情報と組み合わされると、本人を狙った詐欺に使われる可能性があります。
「名前や住所まで知っているから本物だろう」と信用してしまうと危険です。
個人情報保護委員会も、住所や電話番号などの漏洩だけで直ちに財産被害が生じるとはしていません。
必要以上に怖がらず、不審な連絡を冷静に確認しましょう。
認証情報を使ってアカウントを乗っ取られる
IDやパスワードなどの認証情報が漏れると、第三者にアカウントを乗っ取られる危険があります。
特に同じパスワードを複数のサービスで使い回していると、被害が別のサービスへ広がる可能性もあります。
警察庁は、盗まれた認証情報によって通販サイトで勝手に買い物をされたり、銀行口座からお金を奪われたりする被害を紹介しています。
認証情報は、氏名やメールアドレス以上に悪用された際の影響が大きい情報と考えておきましょう。
決済情報を不正利用される
クレジットカード番号などの決済情報が盗まれると、身に覚えのない買い物や支払いに使われる可能性があります。
また、情報漏洩そのものだけでなく、フィッシングサイトへカード情報を入力してしまうことで被害に遭うケースもあります。
消費者庁もクレジットカードの不正利用被害が増えているとして注意を呼びかけています。
カード会社からの利用通知や明細を定期的に確認し、知らない請求を見つけた場合は早めにカード会社へ連絡することが大切です。
情報漏洩によって企業や自治体が受ける影響
情報漏洩が起きると、影響は「データが外へ出た」だけでは終わりません。
原因の調査やシステム復旧、利用者への連絡など、多くの対応が必要になります。
場合によっては業務が止まり、信用低下につながる可能性もあります。
調査や復旧に多額の費用が発生する
情報漏洩が発生すると、原因の調査やシステムの復旧などに費用がかかります。
特にサイバー攻撃では、どこから侵入され、どの情報が影響を受けたのかを専門家が調べるケースもあります。
さらに、機器の交換やシステムの再構築、再発防止策の導入が必要になることもあるでしょう。
IPAも、インシデント発生時には侵害調査や復旧、外部公表など複数の対応が必要になると説明しています。
被害を小さくするには、発生後の対応まで事前に準備しておくことが重要です。
業務停止によって売上やサービスに影響が出る
サイバー攻撃の被害は、情報漏洩だけでなく業務停止につながることがあります。
システムが使えなくなれば、商品の受注や出荷、予約、窓口業務などを続けられない場合があるからです。
企業では売上の減少につながり、自治体では住民サービスへ影響が出る可能性があります。
IPAも、サイバー攻撃によって重要なシステムが停止し、大規模な業務停止を招くおそれがあるとしています。
情報を守るだけでなく、止まった業務をどう復旧するかも重要な対策です。
| 企業 | 攻撃発生 | 主な影響 | サービス再開・復旧 | 再開までの期間 |
|---|---|---|---|---|
| アサヒグループHD | 2025年9月29日 | ランサムウェア攻撃で国内グループの受注・出荷システムやコールセンターが停止。 生産・出荷も制限され、2025年10~12月の売上はアサヒビールが前年の8割台前半、 アサヒ飲料が7割程度まで低下しました。 | 2025年12月2~3日に物流システムを使った受注・出荷を再開。 物流全体は2026年2月までに正常化しました。 |
約2か月 物流正常化は約4か月 |
| アスクル | 2025年10月19日 | ランサムウェア感染でWeb注文や受注・出荷業務が停止。 未出荷となっていた一部注文はキャンセルされ、通販サービスに大きな影響が出ました。 | 安全性を確認したうえで、2025年11月12日から一部サービスのWeb注文を段階的に再開しました。 |
約24日 ※一部再開 |
| KADOKAWA | 2024年6月8日 | 大規模サイバー攻撃で「ニコニコ」関連サービスが停止。 出版物の生産・出荷にも影響し、2025年3月期の売上高への影響は約83億円、 営業利益への影響は約47億円と公表されています。 | 2024年8月5日に「ニコニコ動画」「ニコニコ生放送」など主要サービスを順次再開しました。 | 約58日 |
| カシオ計算機 | 2024年10月5日 | ランサムウェア攻撃で複数システムが使用不能となり、 オンラインストアの商品発送や問い合わせなどに影響が出ました。 | 10月21日から商品の発送を順次再開。 11月28日には主要システムが復旧し、オンラインストアはほぼ通常利用できる状態となりました。 |
約16日 通常化まで約54日 |
| 日本航空(JAL) | 2024年12月26日 | ネットワークへのサイバー攻撃で航空券の当日販売を一時停止。 国内・国際線で多数の遅延が発生し、一部便は欠航しました。 | 同日午後にシステムが復旧し、停止していた国内線・国際線の航空券販売も再開しました。 | 約7時間 |
※スマートフォンでは表を左右にスライドしてご覧いただけます。
※「再開までの期間」は、攻撃または障害の発生から主要サービスが再開した時点までのおおよその期間です。 各社とも段階的に復旧しているため、すべての業務・サービスが完全に正常化するまでの期間とは異なる場合があります。
利用者からの信用を失う
情報漏洩は、企業や自治体への信用にも影響を与えます。
利用者は「自分の情報は安全に管理されている」と考えてサービスを利用しているためです。
氏名や住所、決済情報などが漏れれば、不安を感じて利用を控える人が出る可能性もあります。
特に原因や影響範囲の説明が遅れると、さらに不信感が高まりかねません。
漏洩を完全に防ぐ対策に加えて、事故が起きた際に事実を確認し、分かりやすく説明できる体制を整えておくことも大切です。
被害者への対応が長期化する
情報漏洩が発覚した後も、企業や自治体の対応はすぐには終わりません。
漏れた情報や対象者を特定し、二次被害を防ぐための案内を行う必要があります。
対象となる事案では、個人情報保護委員会への報告や本人への通知も求められます。
また、問い合わせ窓口の設置や再発防止策の公表が必要になるケースもあるでしょう。
調査に時間がかかれば、その間も継続した対応が必要です。
そのため、情報漏洩は発生した瞬間だけでなく、その後の負担も大きい問題といえます。
情報漏洩から自分の個人情報を守るためにできること
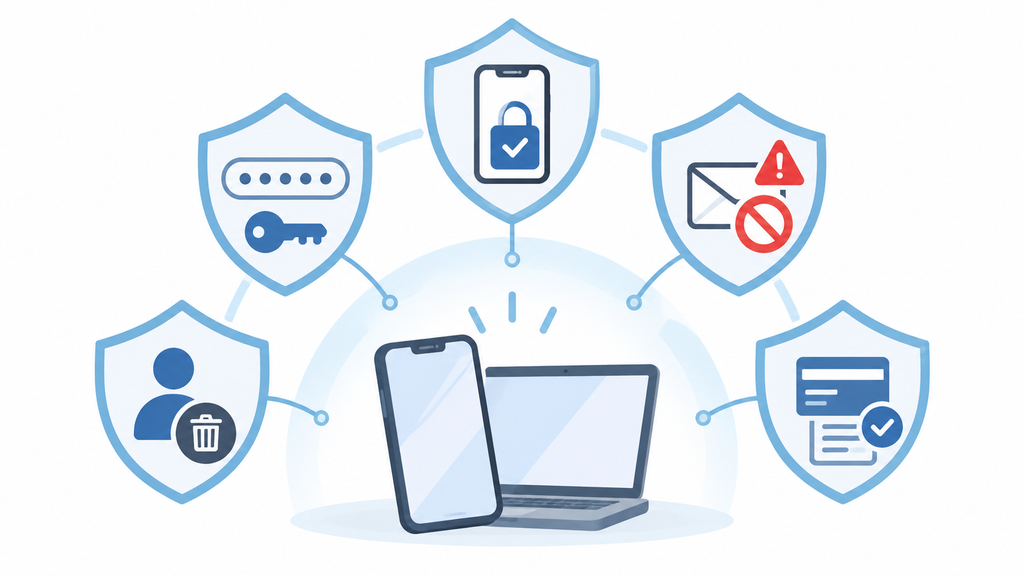
企業側の情報漏洩を個人が完全に防ぐことはできません。
しかし、漏れた情報が悪用されたときの被害を小さくすることは可能です。
特別な知識がなくてもできる基本的な対策から、普段のネット利用に取り入れていきましょう。
サービスごとに異なるパスワードを設定する
パスワードは、サービスごとに違うものを使うことが重要です。
同じパスワードを使い回していると、ひとつのサービスから漏れただけで、別のサービスにも不正ログインされる危険があります。
IPAは「できるだけ長く」「複雑で」「使い回さない」パスワードを推奨しています。
覚えきれない場合は、パスワード管理機能やパスワードマネージャーを使う方法もあります。
定期的に変更することより、まず使い回さないことを意識しましょう。
多要素認証を有効にする
利用できるサービスでは、多要素認証を設定しておきましょう。
多要素認証は、パスワードに加えてスマートフォンや生体情報など、別の方法でも本人確認を行う仕組みです。
IDとパスワードを盗まれても、それだけではログインされにくくなります。
万能ではありませんが、不正ログインのリスクを下げる重要な対策です。
対応しているサービスなら、フィッシングに強いパスキーを利用する方法もあります。
パスワードだけに頼らないことがポイントです。
不審なメールやSMSのリンクを開かない
企業や金融機関を名乗るメールやSMSでも、すぐにリンクを開かないようにしましょう。
フィッシングでは、本物そっくりの偽サイトへ誘導し、IDやパスワード、カード番号などを入力させます。
情報漏洩のニュースに便乗して「パスワードを変更してください」と偽メールが届くケースにも注意が必要です。
連絡を受けた場合は、メール内のリンクではなく、公式アプリや自分で登録したブックマークから確認すると安心です。
利用していないサービスのアカウントを整理する
長期間使っていないサービスのアカウントは、定期的に整理しましょう。
利用していなくても、氏名や住所、メールアドレスなどが登録されたまま残っている場合があります。
サービス側で情報漏洩が起きれば、使っていないアカウントの情報も対象になる可能性があります。
不要なアカウントは削除し、削除できない場合は保存された決済情報などを外しておくとよいでしょう。
登録したまま忘れているサービスがないか、一度メールなどから確認してみるのがおすすめです。
カードやアカウントの利用履歴を定期的に確認する
情報漏洩の被害を早く見つけるには、カードやアカウントの利用履歴を確認する習慣が大切です。
不正利用は少額から始まる場合もあり、気づくのが遅れると被害が広がる可能性があります。
消費者庁も、クレジットカードの利用明細を確認し、身に覚えのない請求があれば、すぐカード会社へ連絡するよう呼びかけています。
利用通知を設定できるカードやサービスなら、有効にしておくと異変にも気づきやすくなります。
情報漏洩のニュースを見たときに確認すべきこと
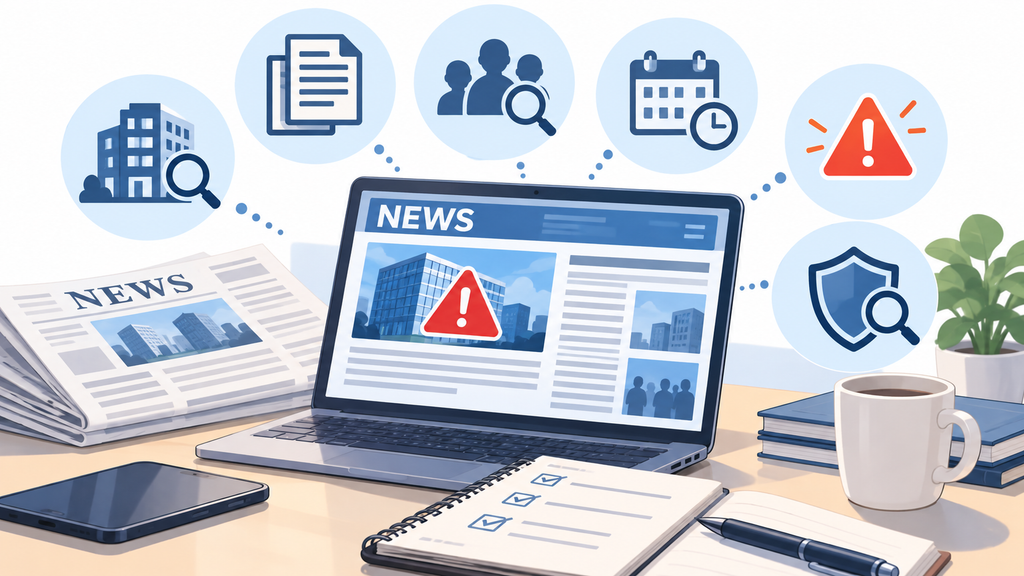
情報漏洩のニュースを見ても、すぐに自分が被害を受けたとは限りません。
まずは対象者や漏れた情報、企業の案内を落ち着いて確認しましょう。
重要なのは、ニュースの大きさではなく、自分の情報が対象かどうかを見極めることです。
自分が対象となるサービスを利用しているか確認する
情報漏洩のニュースを見たら、最初に自分が対象となるサービスを利用しているか確認しましょう。
同じ企業でも、特定のサービスや期間の利用者だけが対象となる場合があります。
企業から届いたメールだけで判断せず、公式サイトの発表も確認すると安心です。
個人情報保護委員会では、一定の漏洩事案について、概要や漏洩した情報などを本人へ速やかに通知する仕組みを定めています。
自分が対象か分からない場合は、公式の問い合わせ窓口から確認しましょう。
漏洩した情報の種類を確認する
自分が対象だった場合は、何の情報が漏れたのかを確認することが重要です。
氏名やメールアドレスだけなのか、パスワードやカード情報まで含まれるのかで、必要な対応が変わるからです。
たとえばパスワードが漏れた可能性があれば変更が必要です。
カード情報なら利用明細も確認しましょう。個人情報保護委員会も、本人への通知事項として漏洩した個人データの項目や二次被害のおそれなどを挙げています。
まず漏れた情報を整理すると、次に何をすべきか判断しやすくなります。
企業や自治体から発表された対応方法を確認する
情報漏洩が起きたときは、企業や自治体の公式発表に記載された対応方法を確認しましょう。
パスワード変更やカード再発行など、必要な行動は漏洩した情報によって異なります。
調査中の段階では、後から対象者や影響範囲が更新されるケースもあります。
そのため、一度ニュースを見て終わりにせず、公式サイトの続報も確認すると安心です。
SNSの投稿や転送された画像だけを信用せず、発表元のページや公式窓口から最新情報を確認することが大切です。
不審な連絡や請求が発生していないか確認する
情報漏洩が公表された後は、不審なメールやSMS、カード請求がないか注意しましょう。
漏れた情報を悪用し、実在する企業を装って追加の個人情報を盗もうとする可能性があるためです。
「漏洩したので本人確認が必要」などと書かれていても、メール内のリンクから手続きするのは避けましょう。
消費者庁も、身に覚えのないカード請求があれば、すぐカード会社へ連絡するよう呼びかけています。
普段と違う動きがないか確認することが、二次被害の早期発見につながります。
自分の情報が漏洩した場合に取るべき行動
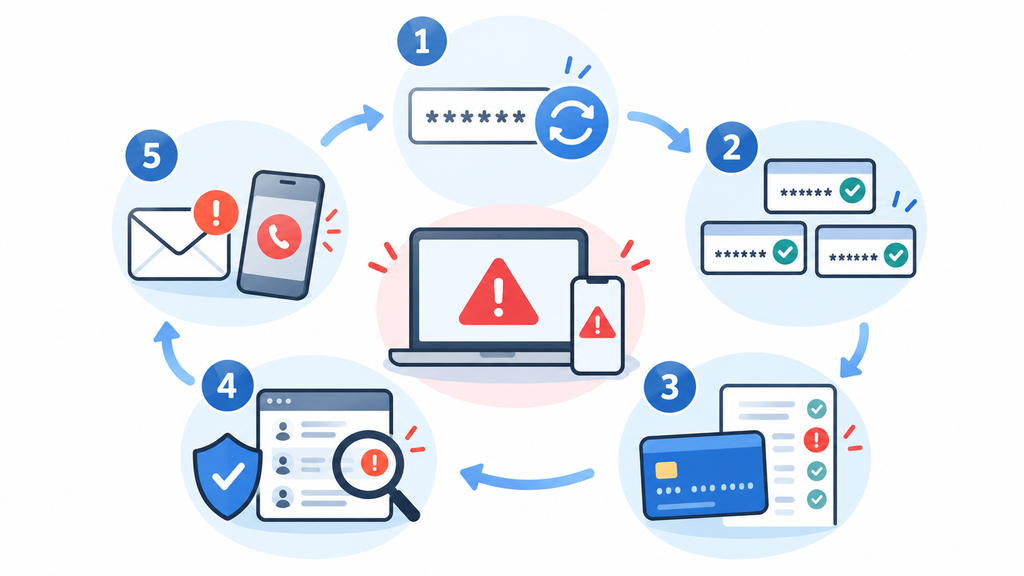
自分の情報が漏れたと分かったら、必要以上に慌てず、漏洩した情報に合わせて行動しましょう。
特に認証情報やカード情報は、放置すると不正ログインや金銭被害につながる可能性があります。
早めの対応が被害を抑えるポイントです。
対象サービスのパスワードを変更する
IDやパスワードが漏れた可能性がある場合は、対象サービスのパスワードを早めに変更しましょう。
第三者が認証情報を入手していれば、本人になりすましてログインされるおそれがあります。
IPAも、不正ログイン被害に遭った場合は速やかなパスワード変更を案内しています。
変更後は、登録されたメールアドレスや電話番号が書き換えられていないかも確認しましょう。
利用できる場合は多要素認証やパスキーも設定すると、パスワードだけに頼るより安全性を高められます。
同じパスワードを使っているサービスも変更する
漏れたパスワードをほかのサービスでも使っている場合は、そちらも変更しましょう。
攻撃者は盗んだIDとパスワードを別のサイトで試すことがあり、これをリスト型攻撃と呼びます。
ひとつのサービスから情報が漏れただけでも、SNSや通販、金融サービスまで被害が広がる可能性があります。
IPAや警察庁も、パスワードを複数サービスで使い回さないよう呼びかけています。
今後はサービスごとに異なるパスワードを設定し、管理が難しければパスワード管理機能を活用しましょう。
クレジットカードなどの利用履歴を確認する
カード情報や決済に関係する情報が漏れた場合は、利用明細を早めに確認しましょう。
身に覚えのない少額決済などがないか、過去の履歴まで確認することがポイントです。
不正な請求を見つけた場合は、放置せずカード会社へ連絡してください。
消費者庁も、カードの利用明細を日頃から確認し、知らない請求があればすぐカード会社へ連絡するよう案内しています。
利用通知を設定できる場合は有効にしておくと、その後の不審な決済にも気づきやすくなります。
不審なログインがないか確認する
情報漏洩後は、アカウントのログイン履歴や登録情報も確認しましょう。
自分が利用していない時間や地域、端末からのログインがあれば、不正アクセスの可能性があります。
メールアドレスや電話番号などが勝手に変更されていないかも要チェックです。
IPAでは、不正ログイン被害を確認した場合、パスワード変更に加えて登録情報の確認と多要素認証の設定を勧めています。
サービスに全端末からログアウトする機能がある場合は、それを利用して不審なログイン状態を解除することも検討しましょう。
詐欺メールや不審な電話への警戒を強める
情報漏洩が起きた後は、企業を装った詐欺メールや電話への警戒を強めましょう。
攻撃者が氏名やメールアドレスを知っていると、本物らしい内容で接触してくる可能性があります。
「至急パスワードを変更してください」などと急がされても、記載されたリンクをすぐ開いてはいけません。
警察庁は、フィッシングによってIDやパスワード、カード番号などが盗まれる被害に注意を呼びかけています。
連絡内容に不安を感じたら、自分で公式サイトを開き、正規の窓口から確認しましょう。
まとめ
日本で情報漏洩が多発する背景には、人的ミスや設定不備だけでなく、ランサムウェアやフィッシング、サプライチェーン攻撃などがあります。
企業側の対策だけで、すべての被害を防ぐことはできません。
私たち個人も、パスワードの使い回しを避け、多要素認証を設定し、不審なメールやSMSに注意することが大切です。
情報漏洩のニュースを見たら、自分が対象か、何の情報が漏れたのかをまず確認しましょう。
万一被害に関係していた場合も、早めに行動すれば被害を小さくできます。
日頃から基本的な対策を続け、自分や家族の大切な情報を守っていきましょう。